
 Arthur Guttilla Head of Product Marketing, Strattum
Com passagens na Amazon Web Services e no Google, Guttilla trabalhou diretamente com fundadores de startups e empresas de capital de risco, compreendendo as necessidades de empresas tecnológicas em estágio inicial na interseção entre tecnologia e negócios.
Em resumo
Um agente de IA que lê a caixa de entrada de compras, consulta o ERP e prepara pagamentos amplia o que a equipe consegue fazer em um dia. Ele também amplia o que um e-mail malicioso consegue fazer. A segurança da informação é a disciplina que protege a confidencialidade, a integridade e a disponibilidade dos dados e dos sistemas da empresa. Com IA generativa e agentes, esses princípios continuam os mesmos, e os pontos de exposição mudam de lugar. Parte da resposta está na arquitetura de contexto, papel do Company Brain, a camada que conhece a empresa: quais dados existem, onde vivem, como se relacionam e quem pode ver o quê.
O tripé clássico da segurança da informação vale para modelos e agentes. O que muda é o lugar onde cada propriedade pode falhar:
Com um agente, surge um intermediário que lê conteúdo de várias origens, monta um contexto e age em outros sistemas. Cada etapa é um ponto novo de controle.
O perfil de IA generativa publicado pelo NIST em 2024 trata a segurança da informação como um dos riscos que a tecnologia cria ou agrava. Na rotina de uma empresa, seis superfícies concentram a atenção:
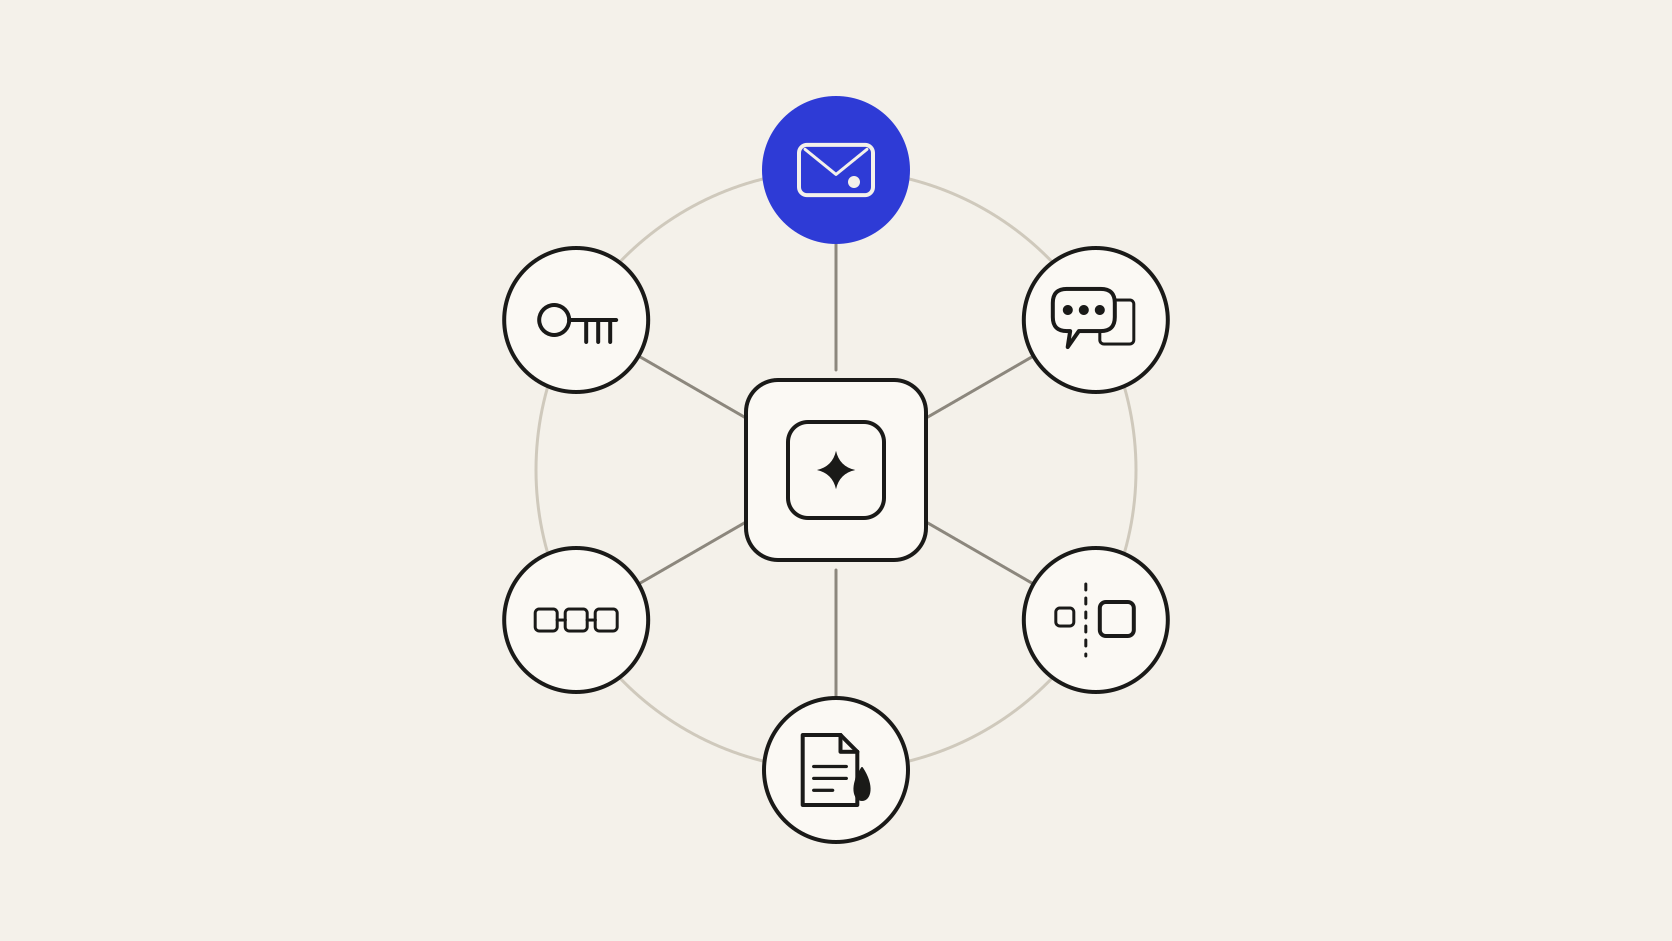
A gestão de identidade dá a cada agente uma conta própria. O menor privilégio limita cada ferramenta ao acesso que a tarefa exige. A segmentação impede que um agente em teste alcance dados de produção.
Registro e monitoramento seguem como base da investigação. A gestão de fornecedores passa a incluir provedores de modelo e de ferramentas. O plano de resposta a incidentes ganha cenários como revogar a credencial de um agente e reconstruir quais respostas ele deu.
A LGPD continua exigindo finalidade, necessidade e medidas de segurança no tratamento de dados pessoais feito por modelos, e cada fluxo de IA que toca dado pessoal entra no registro das operações de tratamento mantido pelo controlador (LGPD, art. 37), acompanhado pelo DPO.
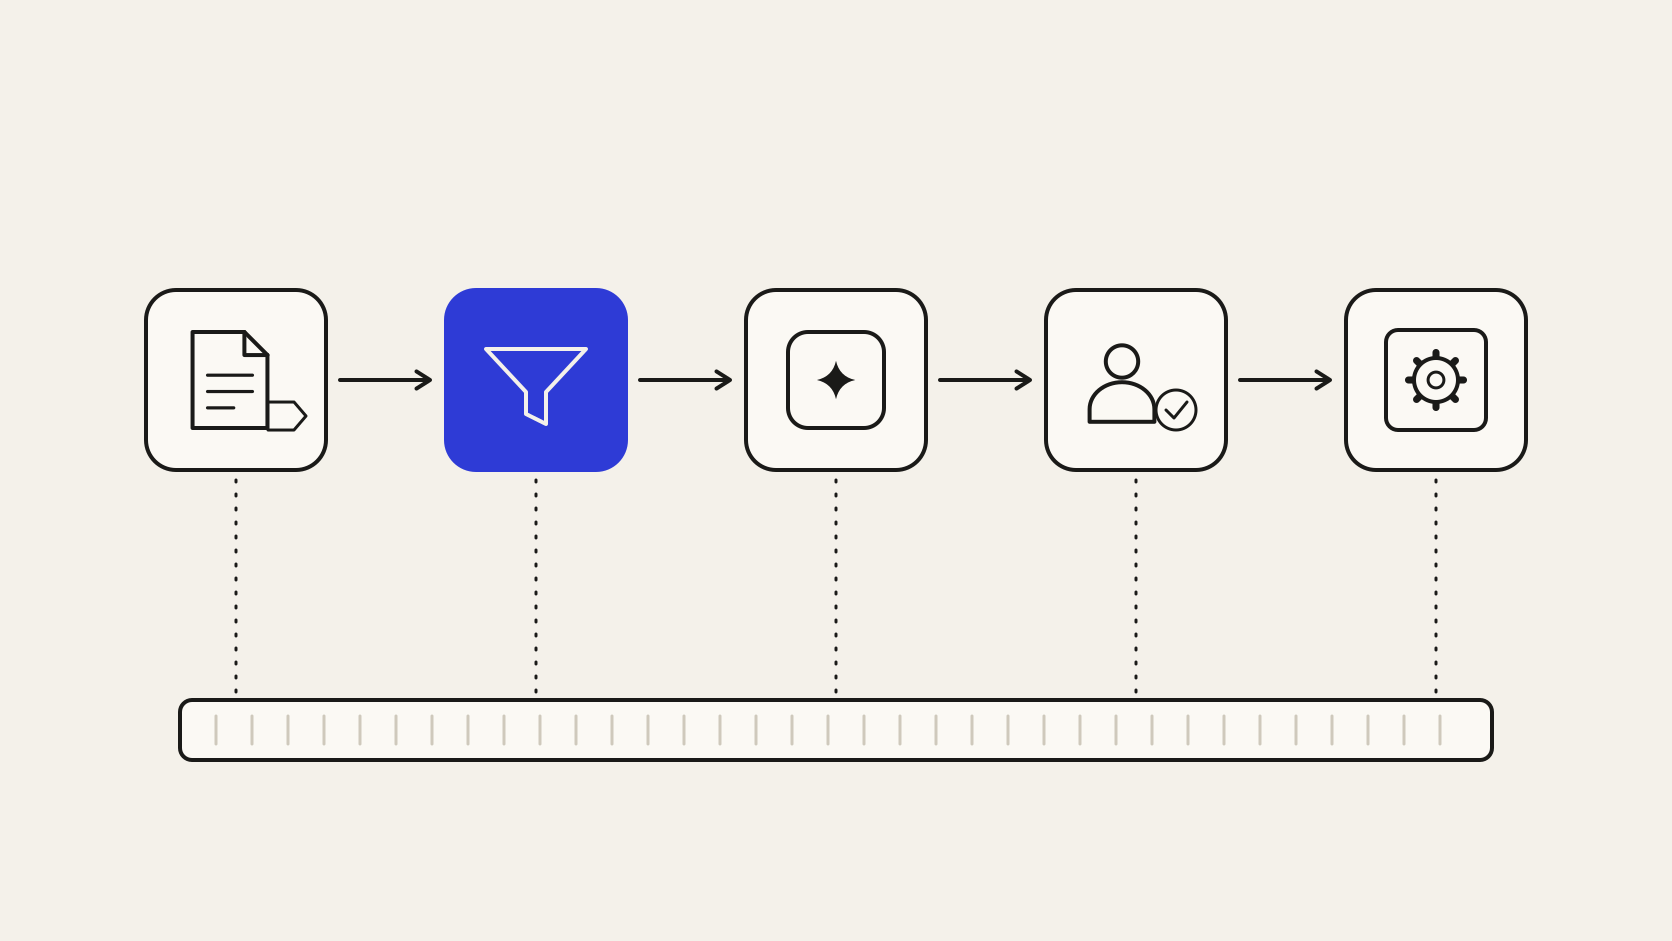
Outros controles existem porque modelos processam instrução e conteúdo no mesmo fluxo de texto:
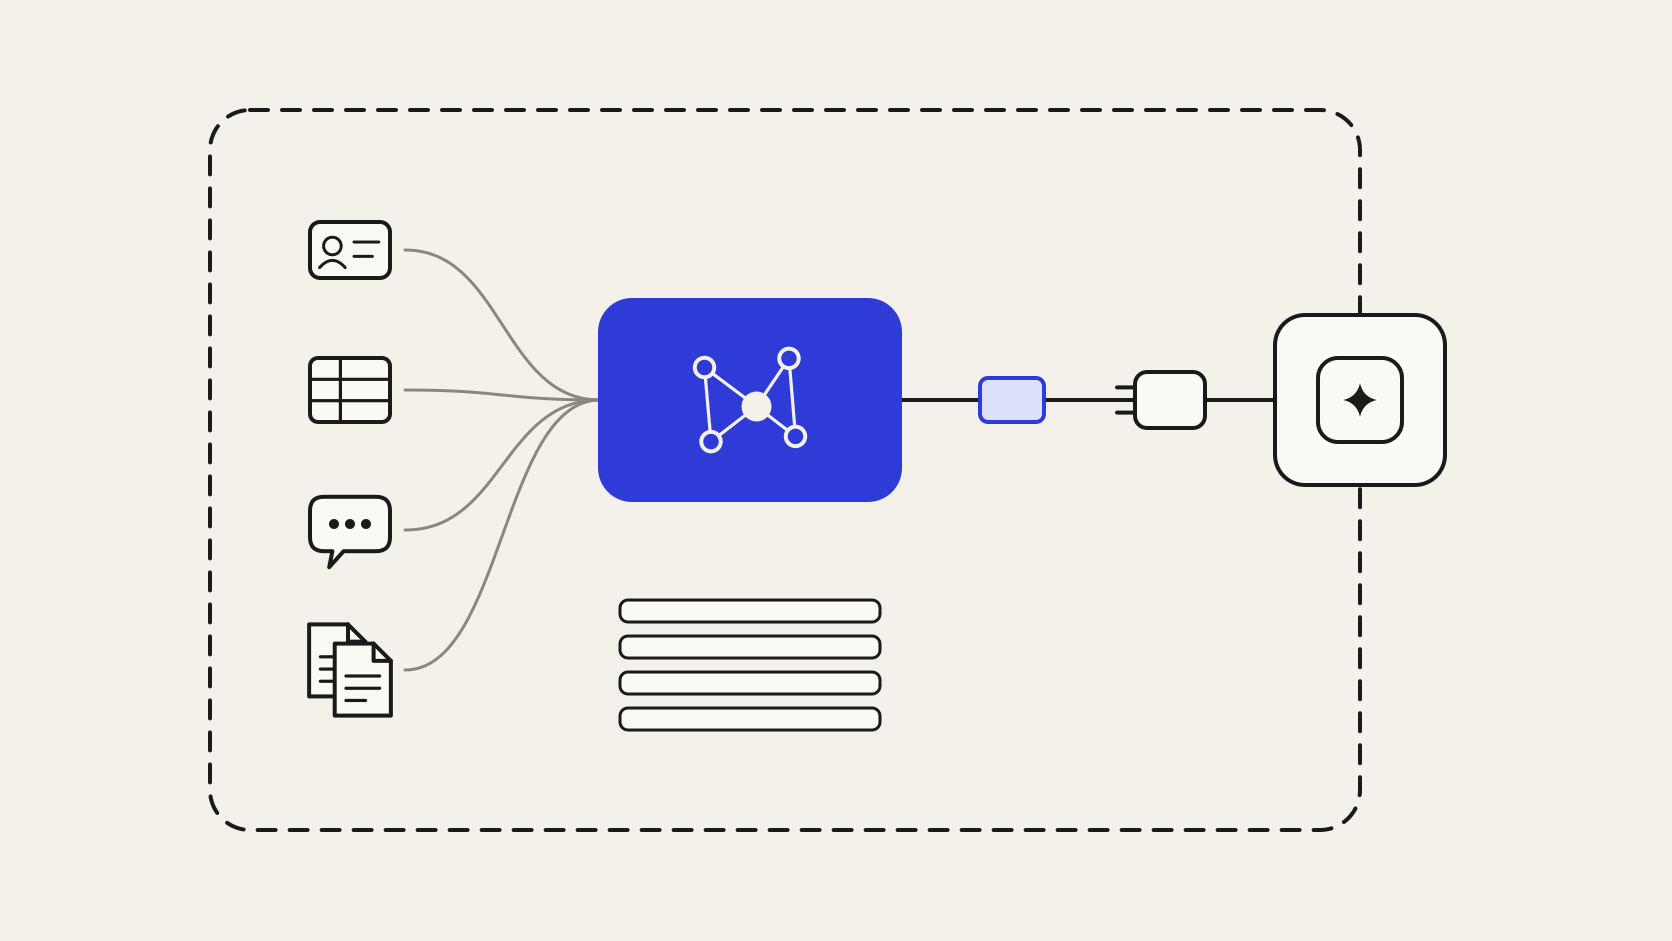
O Company Brain conecta CRM, ERP, helpdesk e documentos uma vez e organiza esses dados em um grafo de conhecimento, com ontologia do negócio e camada semântica. As bases permanecem no ambiente do cliente, sem cópia para o provedor do modelo.
A cada pergunta, o modelo recebe via MCP apenas o recorte mínimo que a resposta exige, já filtrado pela permissão herdada do sistema de origem. Com modelo em serviço externo, esse recorte sai do perímetro naquela chamada e segue os termos do fornecedor. Com modelo em infraestrutura própria, ele também fica dentro.
Cada resposta cita o sistema e o registro de origem. Para a segurança da informação, isso permite reconstruir um incidente: quem perguntou, quais fontes foram lidas e com qual permissão.
A injeção de prompt segue como problema em aberto. As técnicas conhecidas reduzem a chance de sucesso sem separar instrução e conteúdo com garantia, e o controle mais eficaz limita o que o agente faz depois de ler conteúdo externo.
O Company Brain também herda os limites das fontes. Uma permissão mal configurada na origem chega igual à resposta, e um documento adulterado continua adulterado até alguém corrigi-lo. A segurança da informação com IA continua exigindo time de segurança, testes periódicos, revisão de acessos e processo de resposta a incidentes.
O primeiro lista os fluxos em que dado sai do perímetro, como chamadas a modelos externos, extensões e automações, com qual dado sai, para qual fornecedor e sob quais termos.
O segundo cobre as credenciais que agentes usam: quais contas, com qual escopo, em quais sistemas e com permissão de escrita ou só de leitura. Os fluxos que combinam conteúdo externo, dado sensível e credencial de escrita são os primeiros candidatos a filtro por permissão, revisão humana e registro completo de consultas.