
 Arthur Guttilla Head of Product Marketing, Strattum
Com passagens na Amazon Web Services e no Google, Guttilla trabalhou diretamente com fundadores de startups e empresas de capital de risco, compreendendo as necessidades de empresas tecnológicas em estágio inicial na interseção entre tecnologia e negócios.
Em resumo
Em muitas empresas, a primeira regra sobre inteligência artificial chega por e-mail, em duas linhas. Ela proíbe colar dados de clientes em ferramentas externas e deixa sem resposta qual ferramenta pode ser usada, para quê e quem responde por ela. A política de uso de IA é o documento que preenche essas lacunas. Ela ganha efeito quando as regras de acesso que descreve são aplicadas pelos próprios sistemas, papel do Company Brain, a camada que conhece a empresa: quais dados existem, onde vivem, como se relacionam e quem pode ver o quê.
Uma política de uso de IA estabelece quais ferramentas de inteligência artificial podem ser usadas na empresa, com quais dados, por quem, para quais finalidades e com qual supervisão. Ela alcança assistentes generativos, recursos de IA embutidos em sistemas contratados, agentes e automações que enviam dados a modelos externos. O documento complementa a política de segurança da informação e o programa de privacidade.
O uso de IA costuma começar antes da regra. Sem ferramenta aprovada, as pessoas recorrem a serviços de uso pessoal, e o dado da empresa circula em ambientes que ninguém avaliou. Esse uso paralelo, a shadow AI, é o gatilho mais frequente da primeira política de uso de IA.
Há também obrigação legal. A Lei Geral de Proteção de Dados Pessoais, a Lei 13.709/2018, exige que o tratamento de dados pessoais tenha finalidade definida, se limite ao necessário e conte com medidas de segurança. Ela garante ainda ao titular o direito de pedir a revisão de decisões tomadas unicamente com base em tratamento automatizado.
Contratos com clientes acrescentam cláusulas de sigilo que vedam repassar material a terceiros. Em setores regulados, como o financeiro e o de saúde, normas próprias impõem exigências adicionais.
O conteúdo varia com o setor e o porte. Alguns blocos aparecem em quase todas as versões que funcionam:
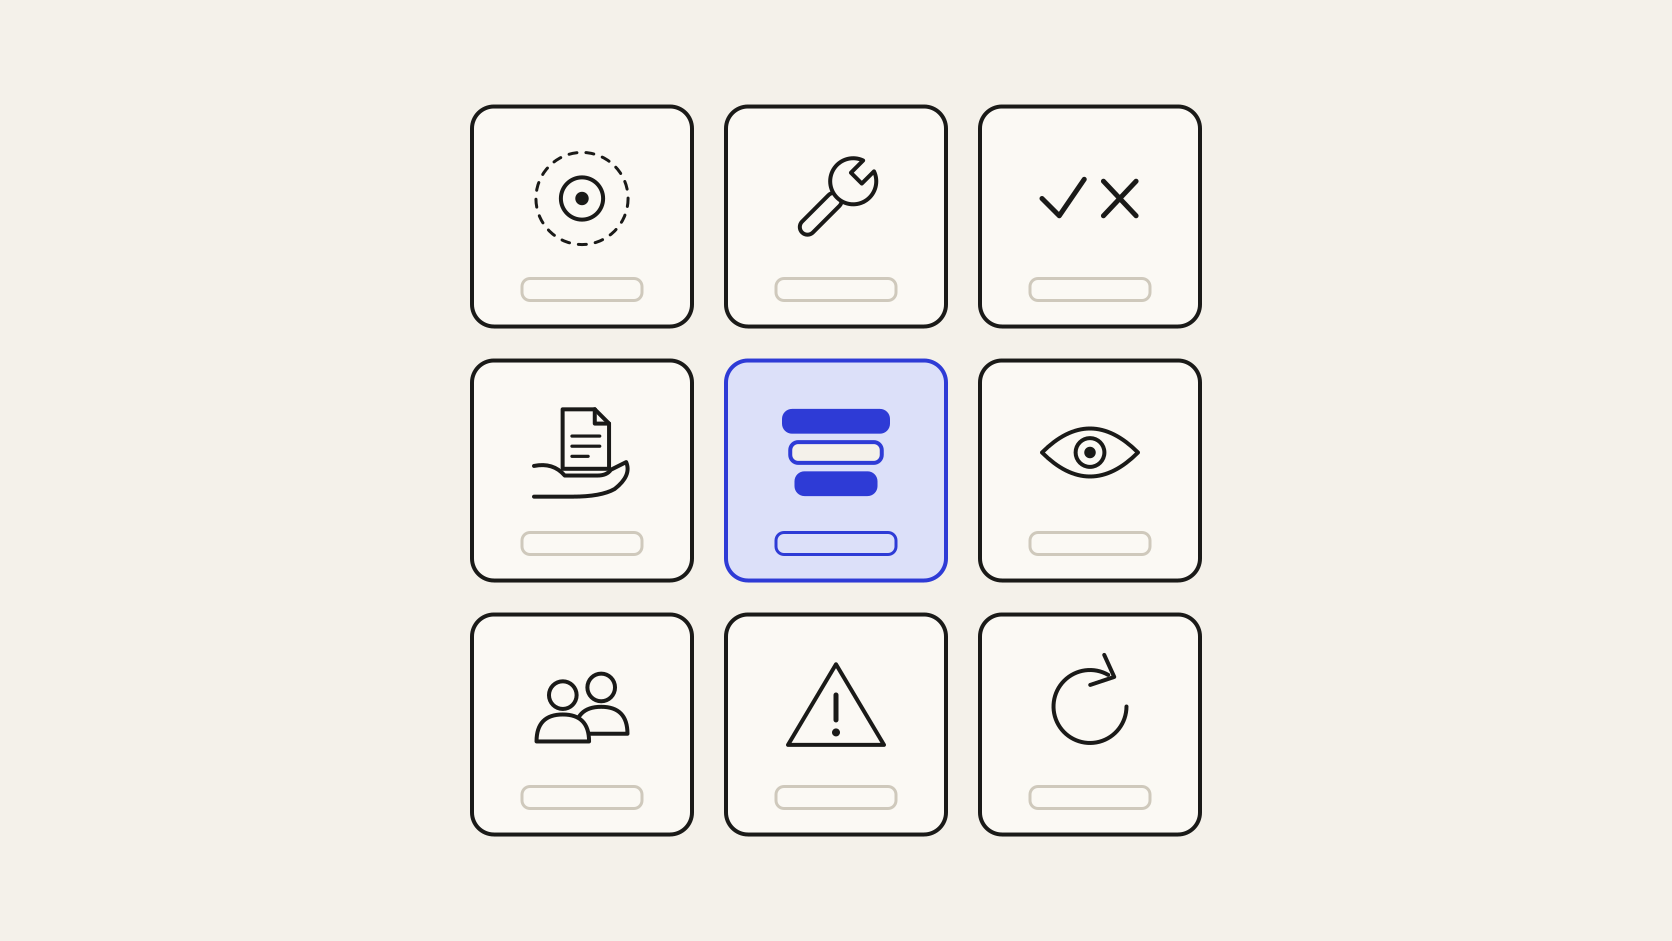
A classificação de dados sustenta os demais blocos. Uma escala comum tem quatro níveis. Material público pode entrar em qualquer ferramenta aprovada. Dados internos entram apenas em ferramentas com contrato corporativo. Dados confidenciais, como contratos, exigem termos que vedem retenção e treinamento. Dados restritos, como dados pessoais sensíveis e folha salarial, ficam fora de ferramentas generativas até uma avaliação específica.
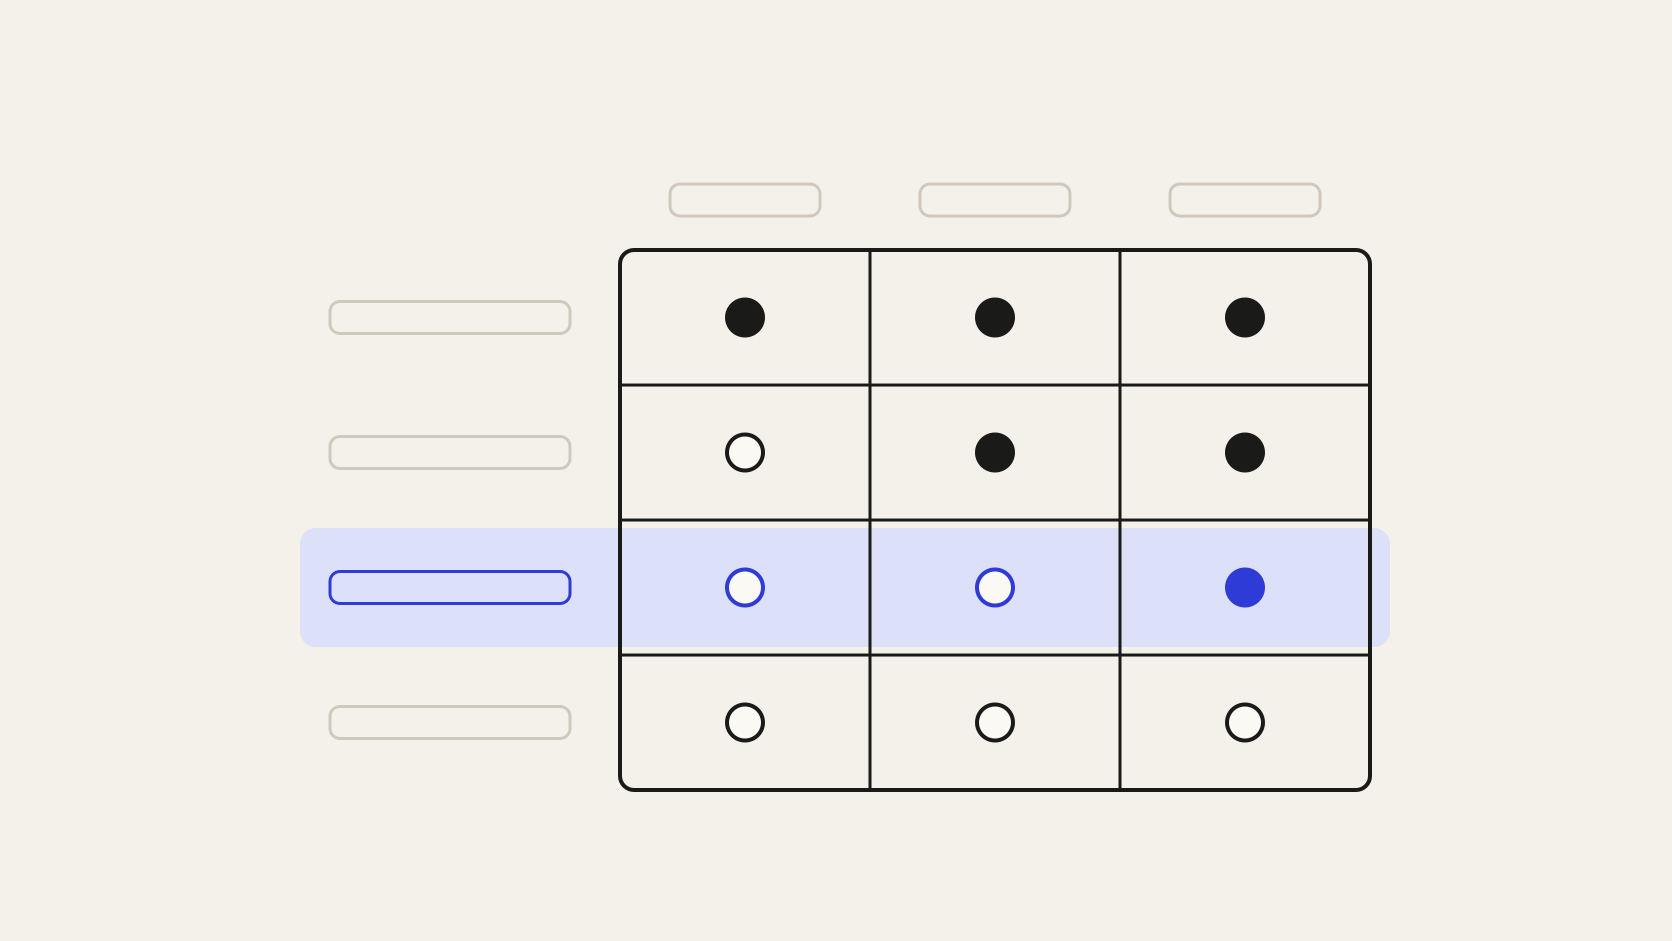
Os exemplos por área tiram a regra do abstrato. No comercial, redigir prospecção a partir de informação pública é permitido, e enviar a tabela de margens a uma ferramenta sem contrato é proibido. Em engenharia, enviar credenciais ou configuração de produção é proibido.
A revisão humana é definida por tipo de decisão. Em concessão de crédito e triagem de candidatos, a saída do modelo serve de rascunho, e a decisão cabe a uma pessoa identificada.
Sem classificação, o que entra em cada ferramenta depende do julgamento de cada pessoa. A primeira rodada pode cobrir apenas as fontes consultadas nas tarefas que já envolvem IA.
O passo seguinte é aprovar ao menos uma ferramenta útil para essas tarefas. Uma política de uso de IA que restringe sem oferecer alternativa devolve as pessoas ao uso paralelo.
Depois vem a medição de adesão: uso da ferramenta aprovada por área, tráfego para serviços não aprovados, pedidos de avaliação e incidentes reportados.
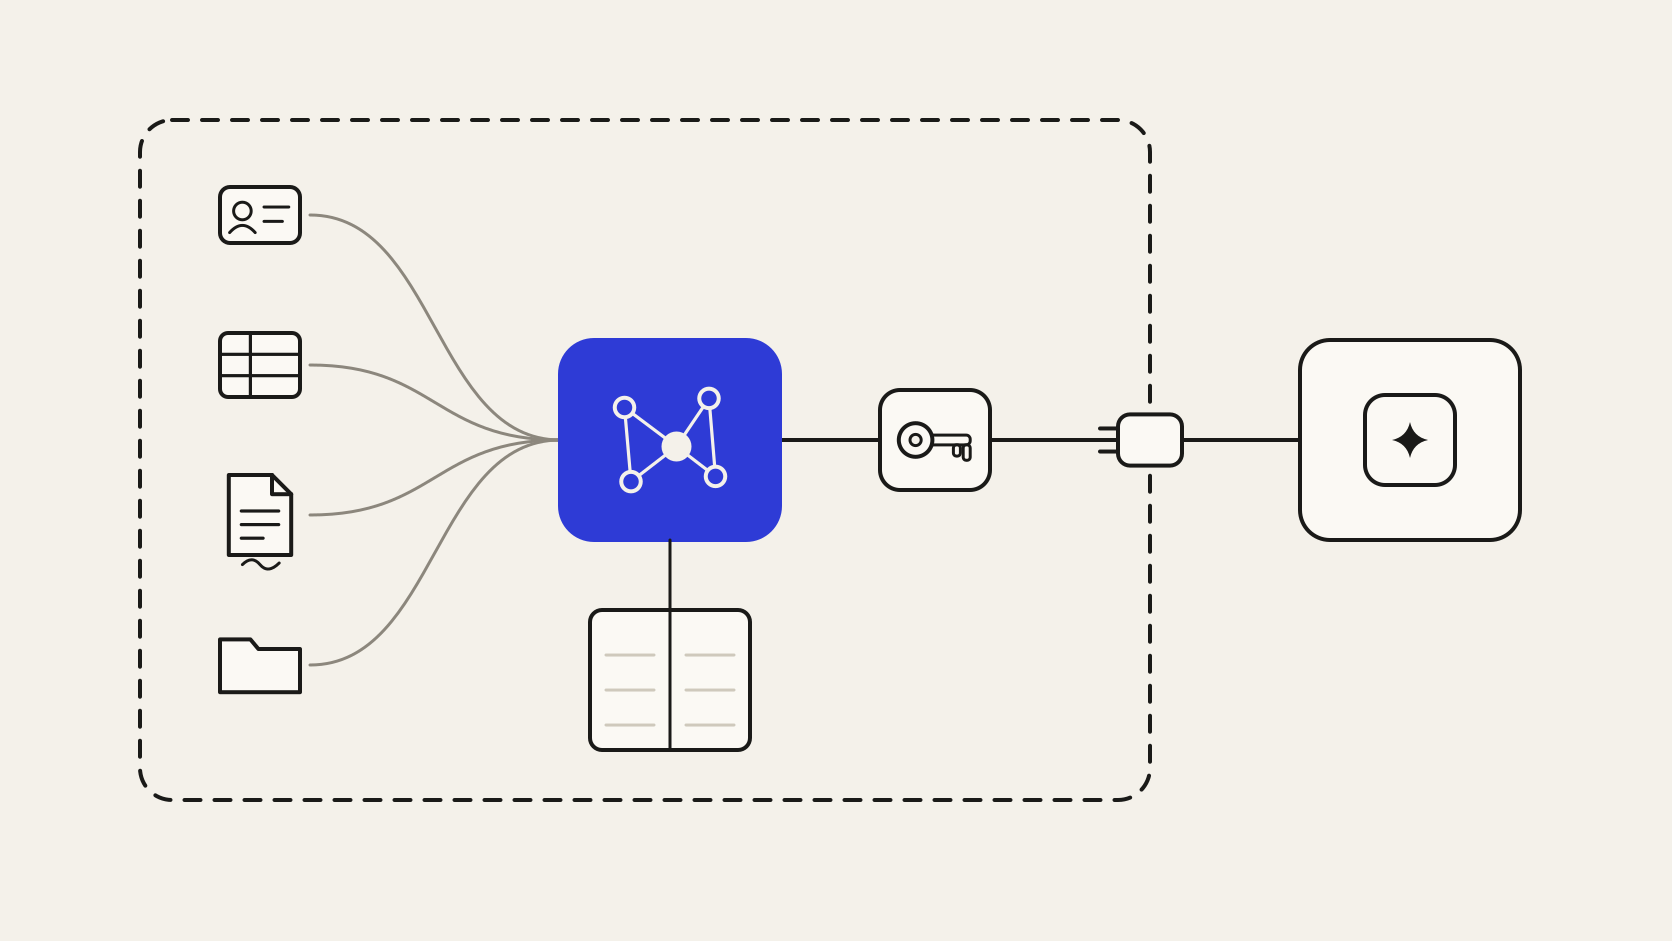
Boa parte de uma política de uso de IA descreve regras de acesso: quem pode consultar qual dado, com qual finalidade e com qual registro. Escritas em documento, essas regras dependem da disciplina de cada pessoa. No Company Brain, elas são aplicadas pelos sistemas.
A permissão é herdada do sistema de origem. Uma analista que não vê a margem negociada no ERP também não a recebe pela IA, porque o recorte servido ao modelo via MCP respeita o mesmo perfil de acesso. A rastreabilidade registra quem perguntou o quê e com qual fonte, o que alimenta a investigação de incidentes e a auditoria.
Os dados permanecem nos sistemas da empresa, e o modelo recebe apenas o recorte necessário, com o fornecedor e os termos que a empresa escolheu.
A classificação de cada fonte, as decisões que exigem revisão humana e as finalidades permitidas são escolhas da empresa. A versão final da política de uso de IA deve passar pelo jurídico e pelo encarregado de dados (DPO), que avaliam bases legais, contratos vigentes e normas do setor. A estrutura descrita aqui serve de referência e não substitui essa análise.
O ponto de partida prático é listar as tarefas em que as equipes mais usam IA e as fontes que cada uma consulta. Essa lista define o escopo da primeira classificação, a primeira ferramenta a aprovar e o primeiro recorte de dados a conectar ao Company Brain.