
 Arthur Guttilla Head of Product Marketing, Strattum
Com passagens na Amazon Web Services e no Google, Guttilla trabalhou diretamente com fundadores de startups e empresas de capital de risco, compreendendo as necessidades de empresas tecnológicas em estágio inicial na interseção entre tecnologia e negócios.
Em resumo
Uma analista precisa resumir um contrato extenso antes de uma reunião. O assistente aprovado pela empresa não existe, ou existe e não tem acesso aos documentos. Ela abre uma ferramenta de IA no navegador, cola o contrato e recebe o resumo em segundos. A tarefa foi resolvida, e o contrato, com valores, cláusulas e nome do cliente, passou a estar em um serviço que a empresa não contratou, não avaliou e não monitora. Esse padrão tem nome: shadow AI. Ele cresce porque a demanda por IA chegou às empresas antes da estrutura para atendê-la. A resposta passa por oferecer um caminho aprovado com acesso ao contexto da empresa, e é aí que entra o Company Brain, a camada que conhece a empresa: quais dados existem, onde vivem, como se relacionam e quem pode ver o quê.
Shadow AI, também chamada de IA invisível ou IA paralela, é o uso de ferramentas e aplicações de inteligência artificial por funcionários sem aprovação formal nem supervisão da área de tecnologia ou de segurança. O caso mais comum é o assistente generativo de uso pessoal acionado para redigir, resumir, traduzir ou analisar material de trabalho.
A definição também alcança situações menos óbvias:
O ponto central é a falta de visibilidade. A empresa não sabe qual ferramenta está em uso, quais dados entram nela, o que o fornecedor faz com esses dados e quais decisões estão sendo tomadas com base nas respostas.
O fenômeno tem um antecessor conhecido. Shadow IT é o uso de software, serviço em nuvem ou equipamento sem aprovação da TI, como o armazenamento pessoal de arquivos ou a ferramenta de gestão de projetos contratada no cartão de um gestor. A motivação costuma ser a mesma: a solução oficial é lenta, insuficiente ou inexistente.
A shadow AI acrescenta duas camadas a esse problema. A primeira é o destino do dado. Um arquivo guardado em nuvem pessoal continua sendo um arquivo, enquanto um texto enviado a um modelo externo pode ser registrado, revisado por terceiros ou usado para treinamento, conforme os termos do serviço. A segunda é o uso do resultado. A ferramenta paralela produz respostas que entram em e-mails, propostas, análises e decisões, sem que ninguém saiba de onde veio a informação ou se ela está correta.
A shadow AI raramente nasce de má-fé. Ela nasce de pessoas tentando trabalhar melhor com o que têm à mão. Os motivos se repetem entre empresas:
O último motivo é o menos discutido e o mais importante. Quando a ferramenta aprovada responde de forma genérica porque não tem acesso ao contrato, ao CRM ou à base de chamados, a pessoa volta para a ferramenta paralela e leva os dados até ela. A falta de contexto na solução oficial empurra o dado para fora.
O uso paralelo assume formas diferentes conforme o trabalho de cada time:
O vazamento de dados tem seção própria logo abaixo. Os demais riscos costumam aparecer depois, quando o uso já se espalhou pela empresa.
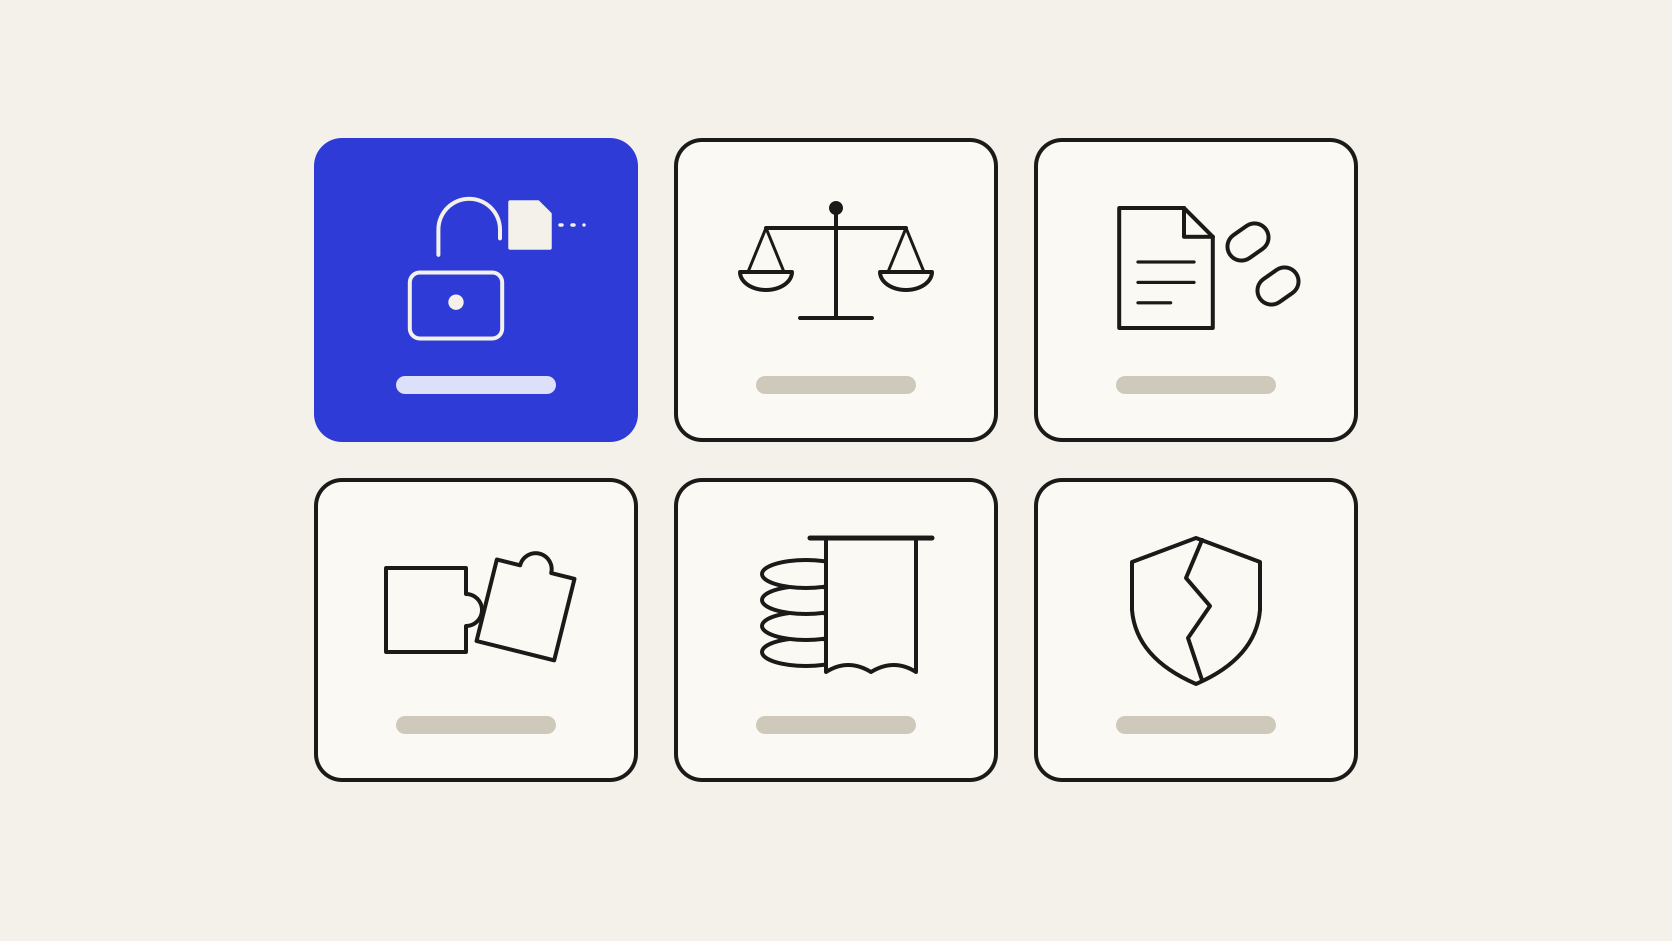
Dados pessoais de clientes e colaboradores enviados a um serviço externo sem base legal, sem avaliação do fornecedor e sem registro da operação colocam a empresa em desacordo com a LGPD, que exige finalidade definida, medidas de segurança e controle sobre quem trata o dado. Contratos com clientes costumam ter cláusulas de confidencialidade que também são violadas quando o material do cliente é colado em uma ferramenta não autorizada. Em setores regulados, como o financeiro e o de saúde, o uso pode contrariar normas específicas.
A resposta de uma ferramenta paralela chega sem rastreabilidade. Ninguém sabe se o número veio da planilha correta, se o modelo completou uma lacuna com uma estimativa ou se a política citada é a versão vigente. Quando esse conteúdo entra em uma proposta comercial ou em um relatório para a diretoria, o erro passa a circular com a autoridade de documento oficial.
Cada equipe adota a própria ferramenta, com os próprios prompts e o próprio jeito de usar. A empresa perde a capacidade de padronizar qualidade, de aprender com o que funciona e de reaproveitar o que uma área construiu. O conhecimento sobre como usar IA bem fica espalhado em contas pessoais.
Assinaturas individuais reembolsadas como despesa, ferramentas duplicadas entre áreas e fluxos de trabalho que dependem de um serviço que a empresa não contratou formam um custo que não aparece em nenhum orçamento de tecnologia. Ele só fica visível quando a ferramenta muda de preço, de termos ou sai do ar.
Uma resposta errada enviada a um cliente, um texto que mistura informação de dois clientes ou um incidente de vazamento divulgado afetam a confiança que o mercado deposita na empresa. O dano costuma superar o ganho de produtividade que motivou o uso.
O vazamento por shadow AI raramente envolve um ataque. Ele acontece quando alguém cola um texto em uma caixa de diálogo. O contrato, a planilha de margens, o código-fonte ou a lista de clientes saem do perímetro da empresa em uma única ação, sem alerta e sem registro.
Depois de enviado, o dado fica sujeito aos termos do fornecedor. Dependendo do serviço e do plano, o conteúdo pode ser armazenado no histórico da conta, retido por um período para monitoramento, revisado por pessoas do fornecedor ou usado para melhorar modelos. A empresa não negociou esses termos, não sabe em qual país o dado está e não tem garantia contratual de exclusão. Se a conta pessoal do funcionário for comprometida, o histórico de conversas, com todo o material de trabalho colado ali, fica exposto junto.
O tamanho do problema já aparece nos dados de incidentes. A edição de 2025 do relatório Cost of a Data Breach, publicado pela IBM, registrou que uma em cada cinco organizações pesquisadas relatou uma violação de dados ligada a shadow AI. As empresas com uso intenso de IA não autorizada tiveram custo médio por violação US$ 670 mil maior que as de uso baixo ou nulo.
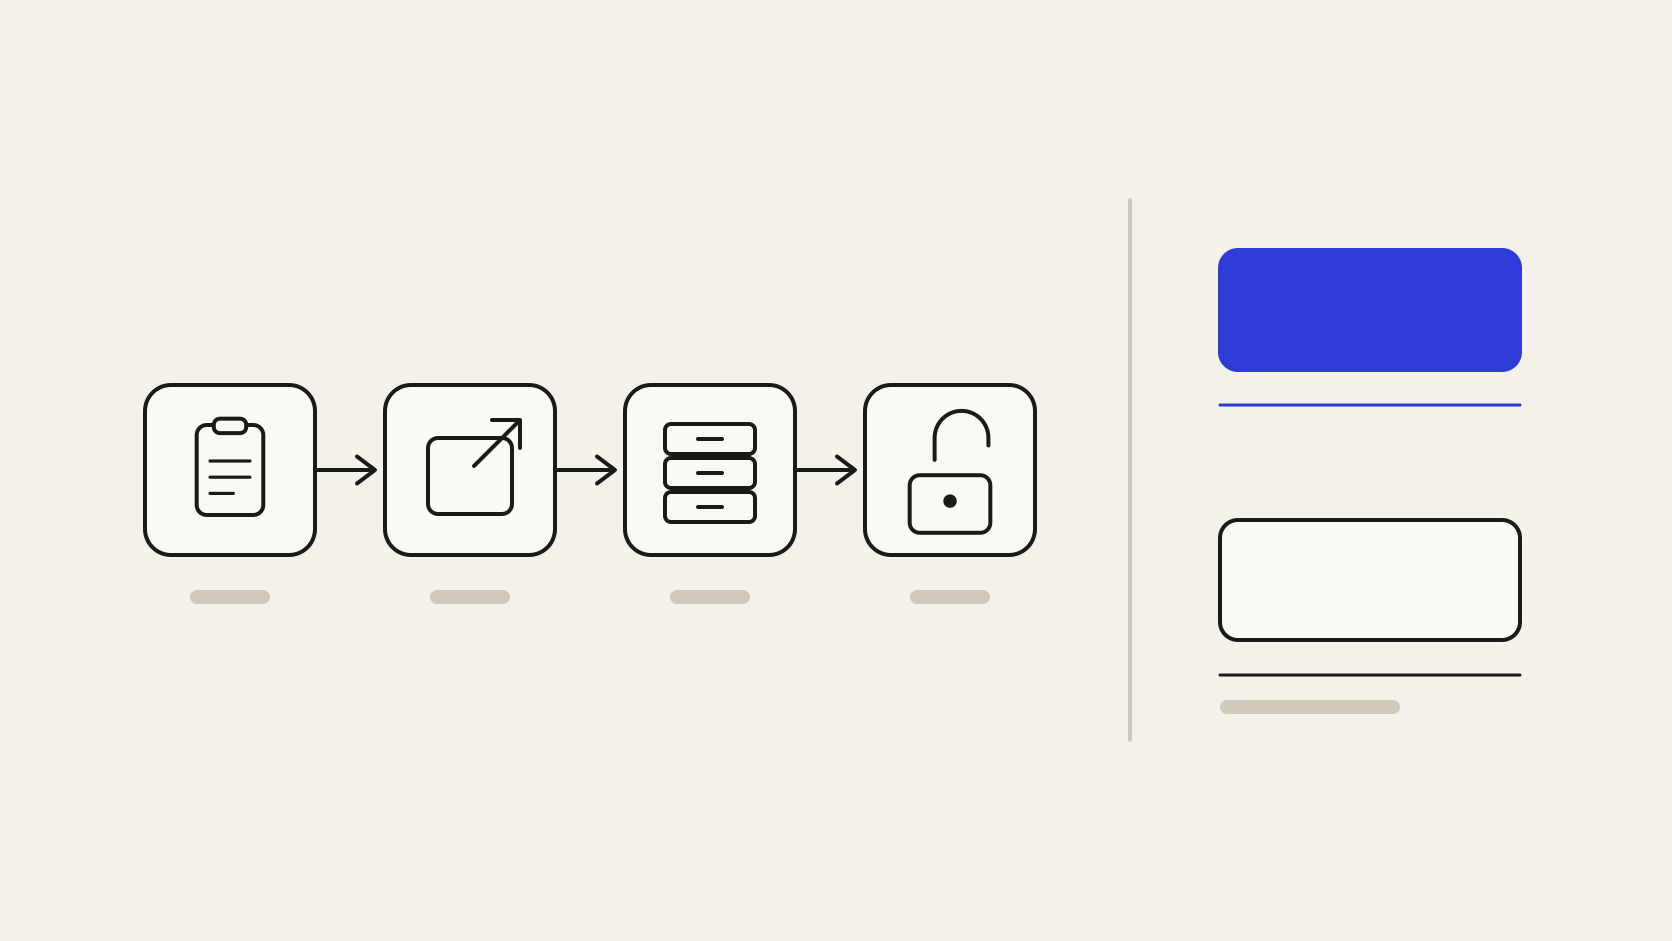
Há ainda uma forma menos visível de exposição. Agentes e automações conectados por iniciativa individual a e-mail, drive ou CRM recebem permissões amplas para funcionar. Eles passam a ler, e às vezes a escrever, em sistemas inteiros, com um nível de acesso que nenhuma revisão de segurança aprovou.
A primeira reação de muitas empresas é bloquear as ferramentas públicas na rede corporativa. O bloqueio reduz o uso no escritório e tem pouco efeito sobre o celular pessoal, a rede de casa e o notebook sem agente de segurança. A demanda que motivou o uso continua existindo, e o dado passa a sair por canais ainda menos monitorados.
O bloqueio tem lugar em uma estratégia mais ampla, sobretudo para ferramentas com termos de uso inaceitáveis. Sozinho, ele trata o sintoma. O problema de fundo é que as pessoas precisam de IA com acesso aos dados da empresa para fazer o trabalho, e a empresa ainda não oferece isso de forma segura.
As empresas que lidam melhor com o problema combinam governança com uma alternativa oficial mais útil que a paralela. As medidas de governança formam a base:
Essas medidas organizam o uso. A adesão depende de a ferramenta oficial resolver o problema que levou as pessoas à ferramenta paralela, e esse problema costuma ser falta de contexto.
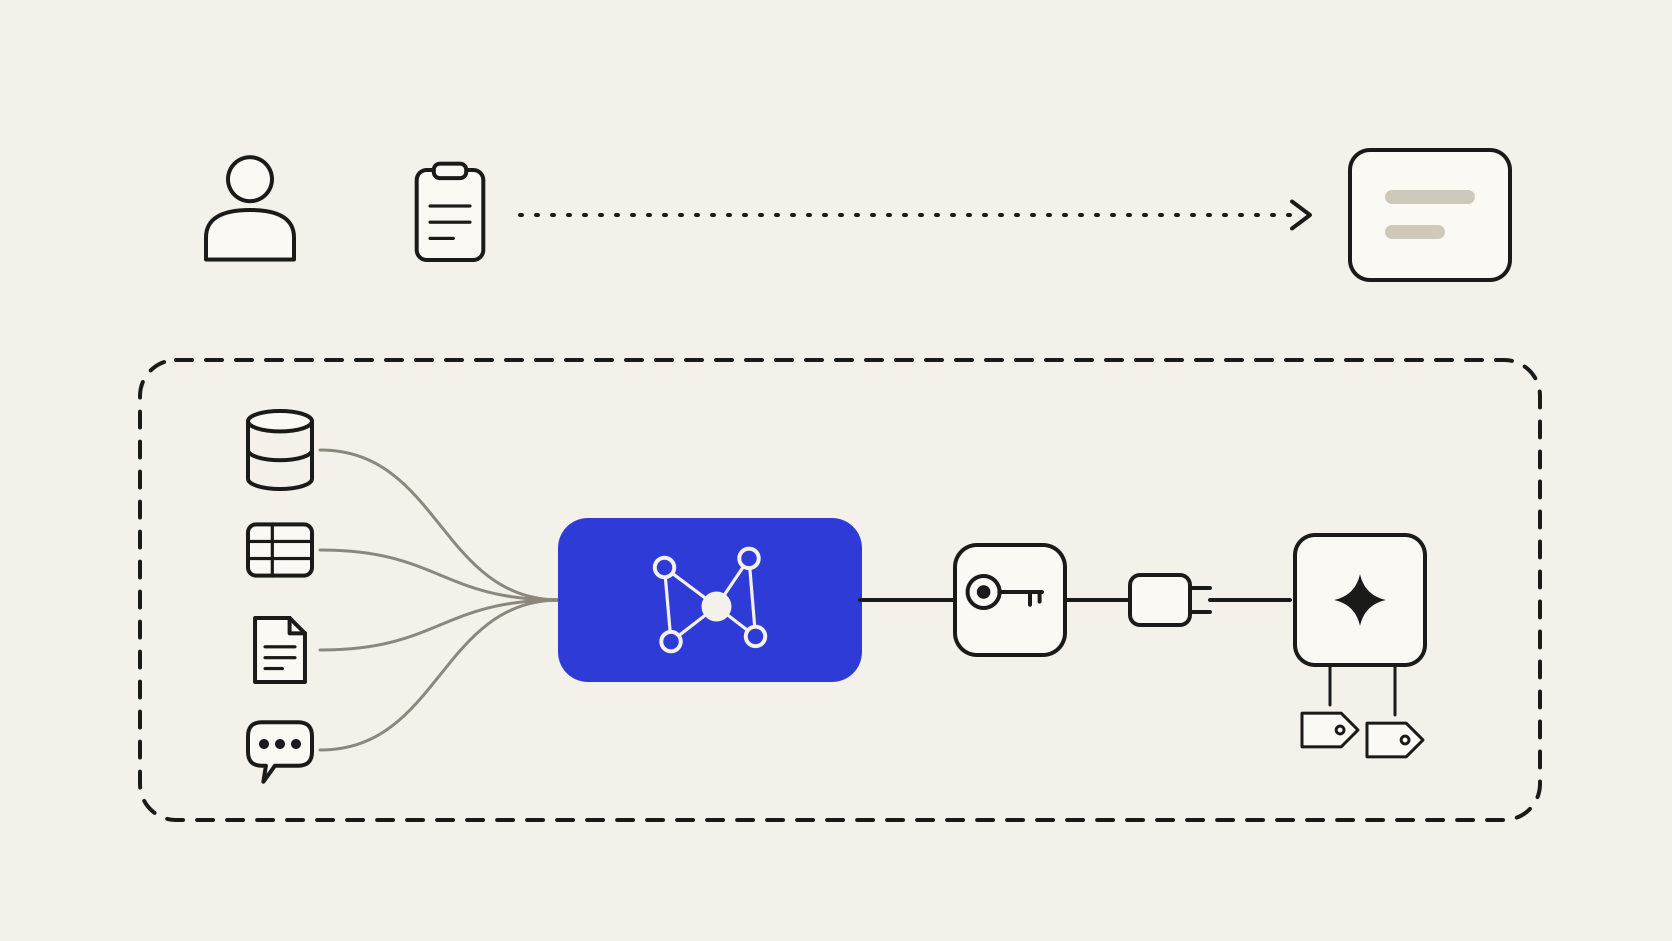
Um assistente corporativo sem acesso aos dados da empresa responde de forma genérica, e a pessoa volta a colar o contrato na ferramenta externa. O Company Brain resolve essa lacuna por arquitetura. Ele conecta CRM, ERP, helpdesk, gestão de contratos e documentos uma única vez e organiza esses dados em um grafo de conhecimento, com a ontologia do negócio definindo o que cada termo significa e a camada semântica traduzindo a pergunta para a consulta certa.
Com isso, o modelo aprovado pela empresa passa a responder com o contrato vigente, o histórico do cliente e a política atual, sem que ninguém precise copiar e colar. O contexto é servido aos modelos via MCP, o protocolo aberto que conecta modelos a fontes de dados. Os dados permanecem nos sistemas da empresa, e o modelo recebe, no momento da pergunta, apenas o recorte necessário.
A governança acompanha o dado. A permissão é herdada do sistema de origem, e cada pessoa recebe pela IA apenas o que já pode ver no CRM, no ERP ou no drive. Cada resposta aponta a fonte de onde veio a informação, o que devolve à área de segurança a visibilidade que a shadow AI tira: quem perguntou, sobre quais dados e com qual resultado.
Há também um efeito sobre custo e escolha de modelo. Como o contexto chega organizado, boa parte das tarefas roda em modelos de custo menor, e a troca de fornecedor não exige refazer integrações. A decisão sobre qual modelo usar, com quais termos e para quais dados, passa a ser da empresa.
O mapeamento do uso paralelo funciona como um levantamento de demanda. As tarefas que as pessoas mais levam para ferramentas externas, como resumir contratos, responder clientes ou analisar planilhas de fechamento, mostram quais dados e quais perguntas o caminho oficial precisa atender primeiro.
Começar por uma dessas tarefas, com as fontes conectadas e a permissão herdada, entrega uma alternativa aprovada para um uso que já existe. A política de IA ganha sentido prático quando a regra vem acompanhada de uma ferramenta que faz o trabalho melhor que a paralela, e cada caso de uso seguinte reaproveita o contexto que o Company Brain já organizou.