
 Arthur Guttilla Head of Product Marketing, Strattum
Com passagens na Amazon Web Services e no Google, Guttilla trabalhou diretamente com fundadores de startups e empresas de capital de risco, compreendendo as necessidades de empresas tecnológicas em estágio inicial na interseção entre tecnologia e negócios.
Em resumo
A política de dados de uma empresa manda anonimizar o cadastro de ex-clientes depois de um prazo definido. Meses depois, um agente de IA que monta listas de reativação encontra esses cadastros intactos em uma cópia do CRM que ficou fora da rotina e sugere contato com pessoas que já deveriam ter saído da base. A regra existia e nenhum sistema a aplicava. Fechar essa distância é o trabalho da governança de dados. Com agentes, ela passa pelo Company Brain, a camada que conhece a empresa: quais dados existem, onde vivem, como se relacionam e quem pode ver o quê.
Governança de dados é o conjunto de papéis, regras e processos que decide quem é dono de cada dado, como ele é definido, quem pode acessá-lo, com qual qualidade e por quanto tempo é guardado. Em termos simples, são os combinados sobre quem responde por cada informação e como ela pode ser usada.
A gestão de dados executa o trabalho do dia a dia, e a governança define as regras desse trabalho e quem pode mudá-las. Em 2024, o NIST, instituto de padrões dos Estados Unidos, descreveu a governança como a lógica de organização pela qual se exercem autoridade e controle sobre a gestão de dados, base comum para os seus frameworks de privacidade, cibersegurança e risco de IA.
Os modelos de referência costumam cobrir estas sete frentes:
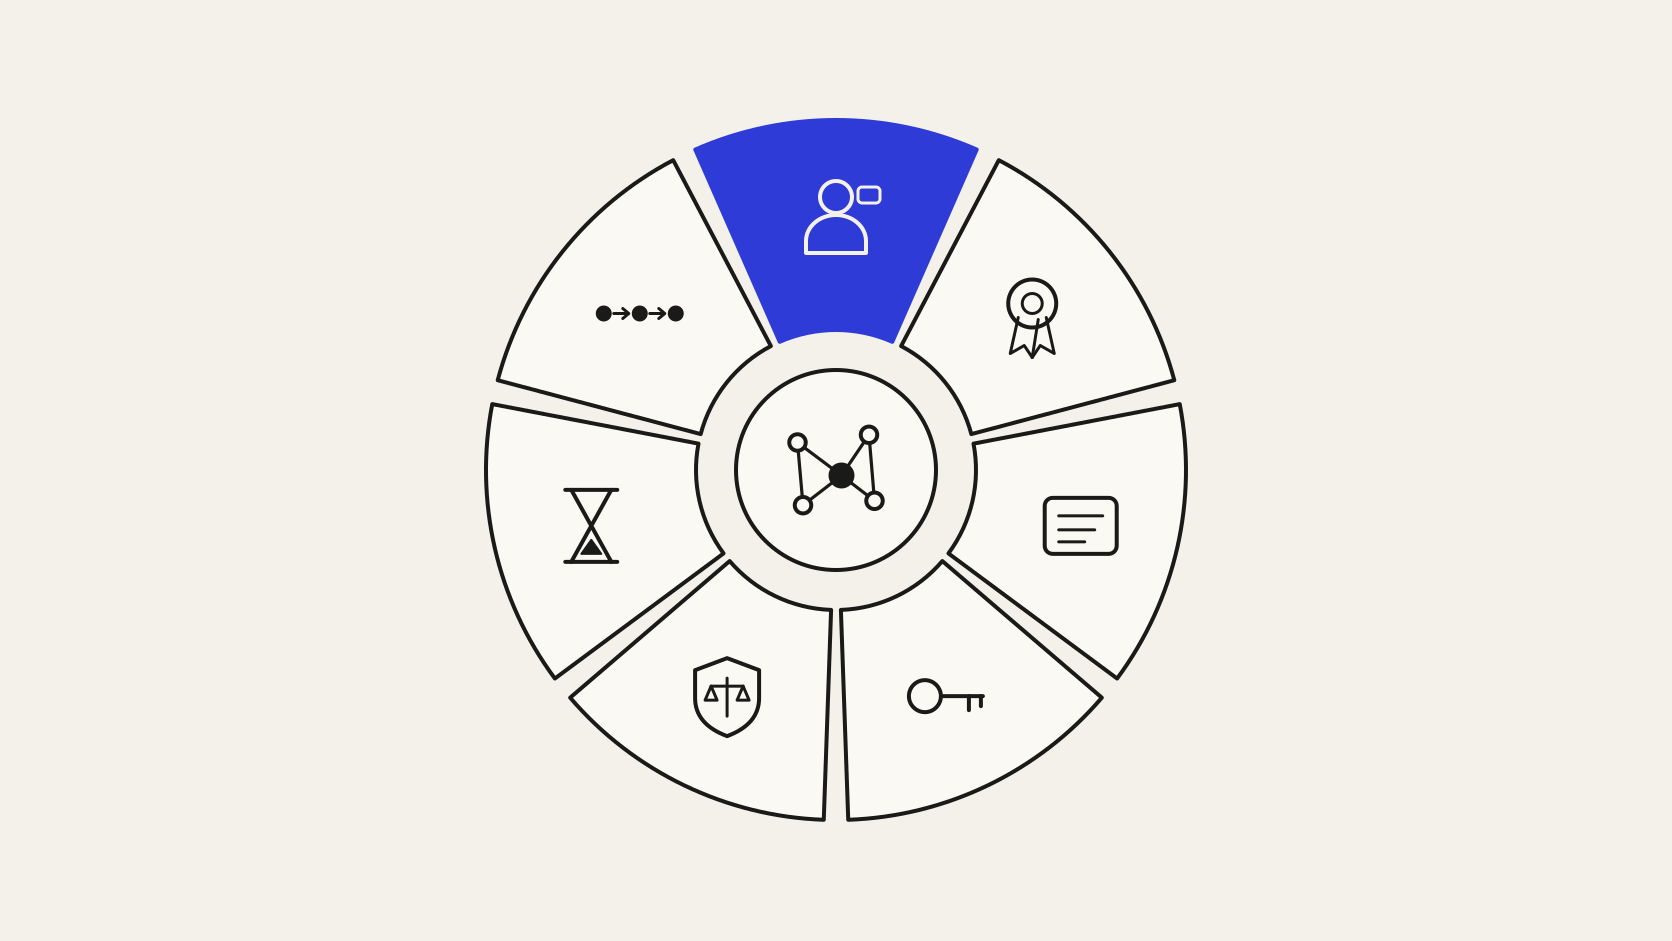
O dono do dado é uma pessoa de negócio, como a gerente de crédito para os limites concedidos a clientes. Ela aprova a definição, decide quem acessa e responde pela qualidade.
O custodiante, em geral um time de tecnologia, opera o sistema onde o dado vive e executa as regras de acesso e de retenção que o dono definiu.
O comitê de governança de dados reúne donos, tecnologia, jurídico e o encarregado de dados pessoais, o DPO previsto na LGPD. Ele arbitra conflitos entre áreas e aprova políticas.
O roteiro costuma ser o mesmo. Os donos são nomeados, as políticas são escritas e o glossário é publicado. Os sistemas continuam funcionando como antes.
A causa está na distância entre a regra e o ponto de uso. A política de retenção existe em PDF, e a rotina de expurgo cobre apenas o banco principal. A matriz de acesso vive em uma planilha, e a revisão de perfis no ERP acontece uma vez por ano.
Enquanto o dado passava por pessoas e relatórios revisados, um analista corrigia o desvio antes de o número chegar à diretoria.
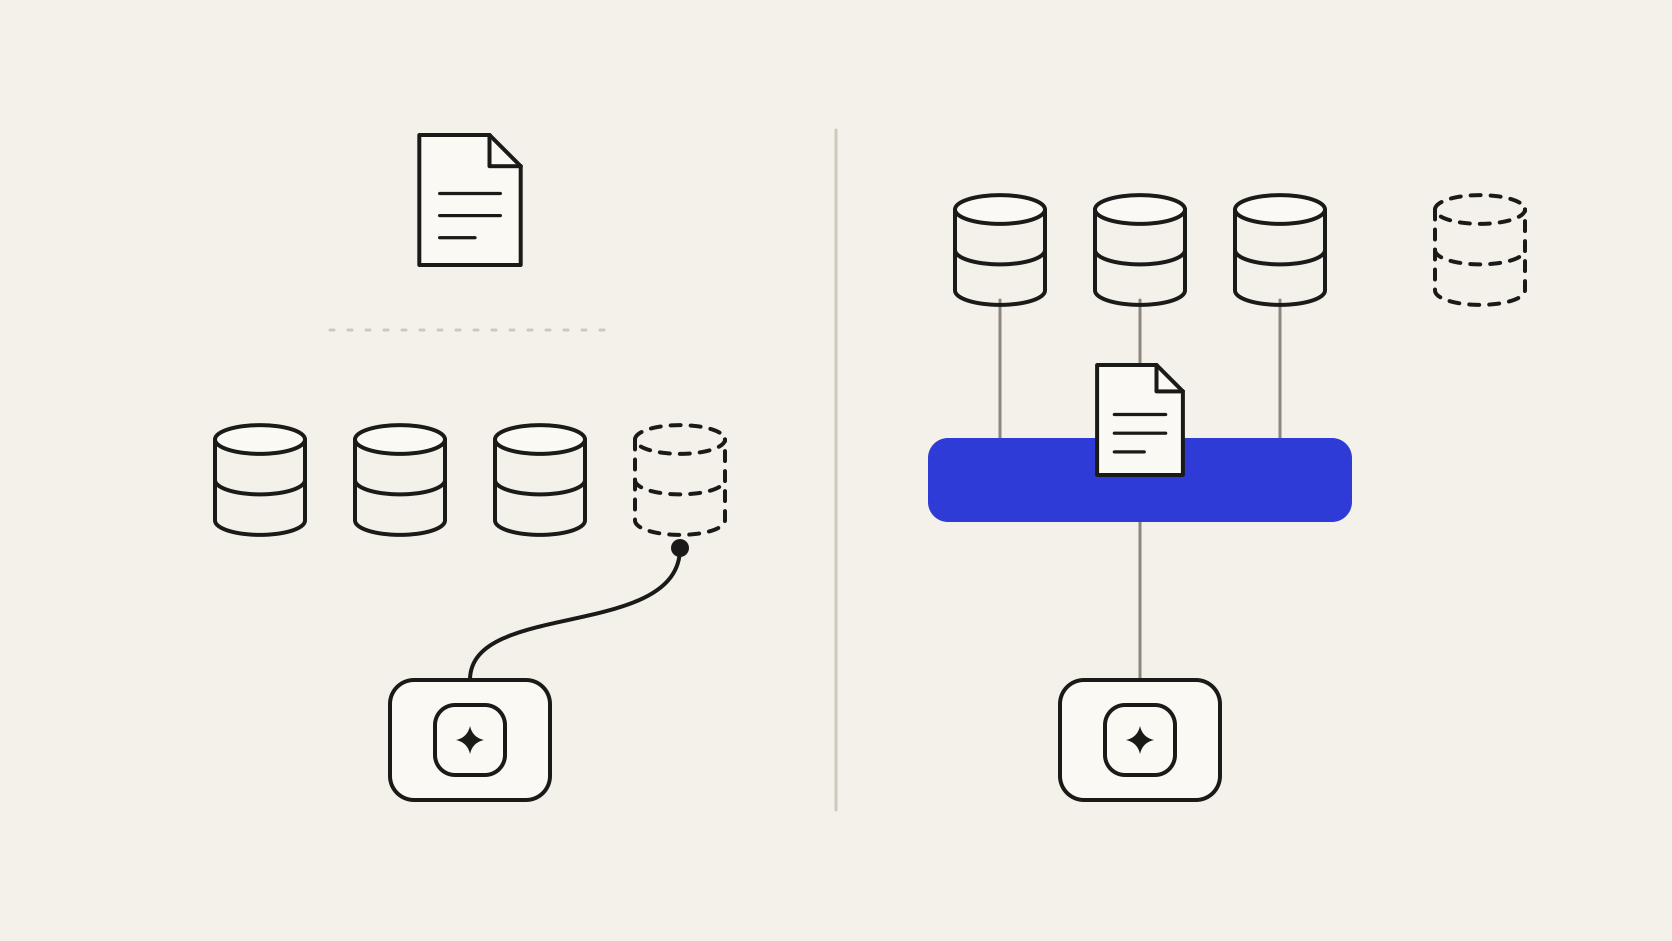
Com agentes, o consumidor do dado passa a ser um sistema. Ele consulta CRM, ERP, helpdesk e documentos em segundos, em nome de pessoas diferentes ao longo do dia. Quatro consequências aparecem:
Por isso a governança de dados precisa operar no caminho da consulta, no ponto em que o agente encontra o dado.
O Company Brain conecta as fontes uma vez e as organiza em grafo de conhecimento, ontologia do negócio e camada semântica, servindo o contexto aos modelos via MCP, o protocolo aberto que conecta modelos a fontes de dados. Os pilares da governança de dados ganham pontos de aplicação nessa estrutura:
A retenção segue o mesmo caminho. Um cadastro anonimizado no sistema de origem sai das respostas na consulta seguinte, e uma cópia fora do inventário fica fora das fontes conectadas até que o dono a classifique.
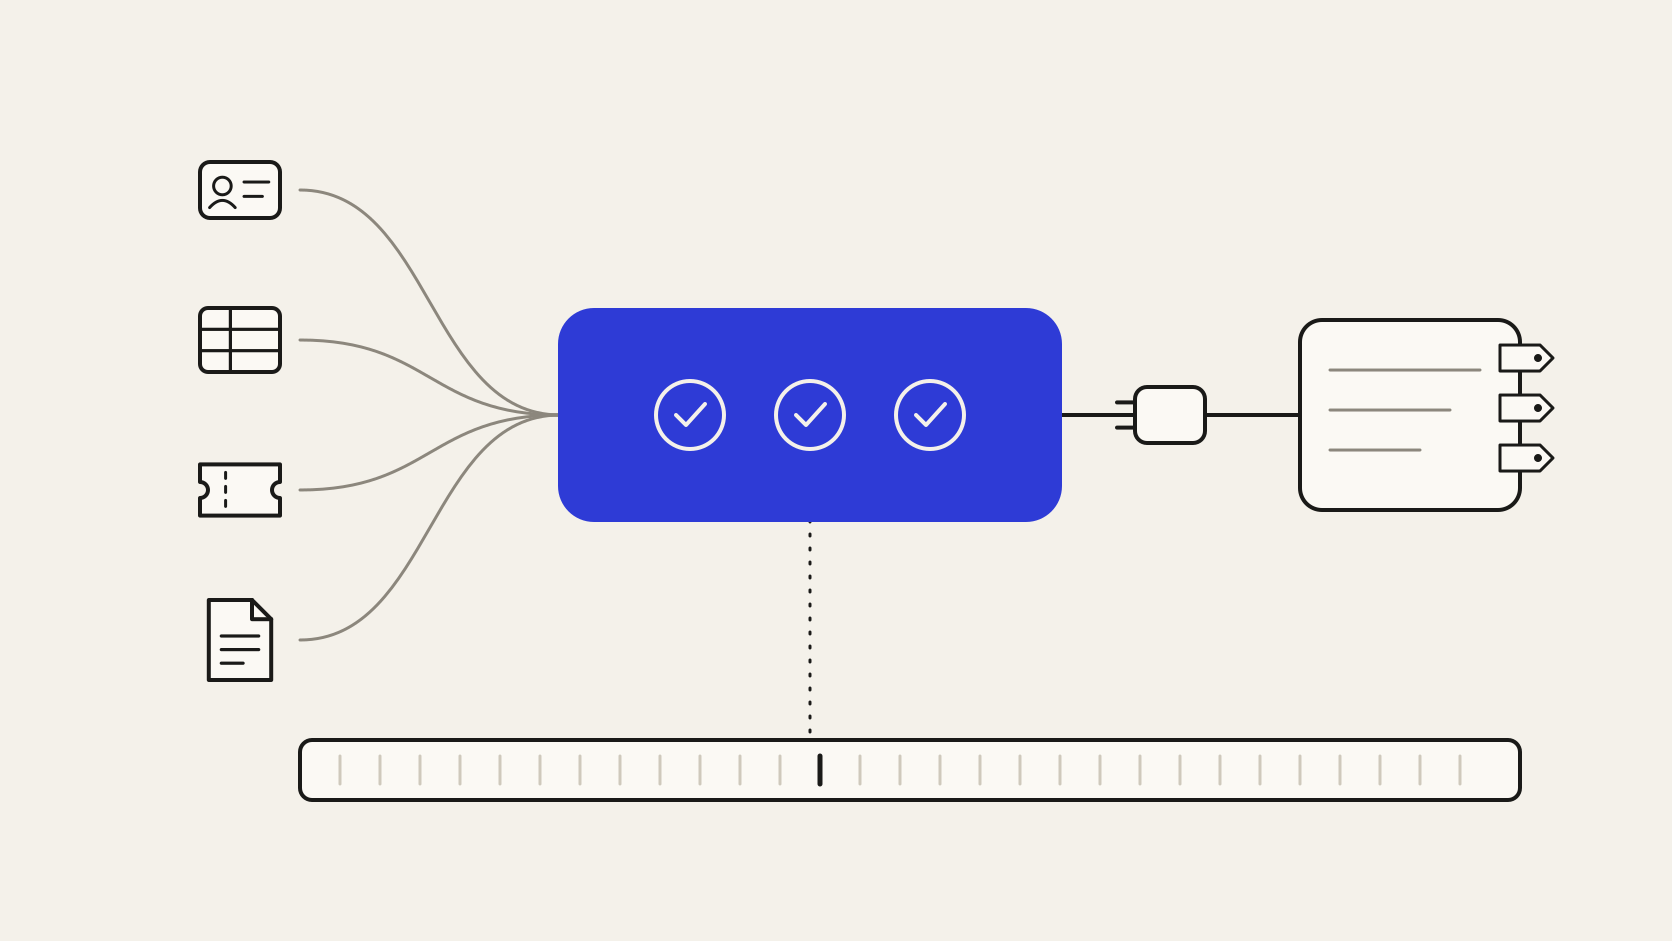
A arquitetura aplica regras que alguém precisa decidir. Prazo de retenção, definição de faturamento e acesso à margem por cliente são decisões de donos nomeados e do comitê.
Há também pré-requisitos técnicos. A permissão herdada depende de perfis corretos na origem, e um perfil amplo demais no ERP continua amplo pelo agente. A rastreabilidade mostra de onde veio um valor errado, e a correção cabe ao dono, na fonte.
A revisão periódica de acessos e definições segue necessária, agora com o registro de cada consulta como base.
Governar todos os dados antes do primeiro caso de uso tende a produzir o documento parado. O ponto de partida mais eficaz é um domínio crítico, como dados de clientes, que concentra dado pessoal, interesse de várias áreas e exigências da LGPD.
Para esse domínio, a empresa nomeia o dono, fecha as definições em conflito, mapeia fontes e cópias e define acesso e retenção. Essas decisões entram na ontologia e nas permissões antes do primeiro agente, que já nasce consultando o dado com as regras aplicadas. Cada domínio seguinte reaproveita a estrutura e acrescenta apenas os próprios donos e definições.