
 Arthur Guttilla Head of Product Marketing, Strattum
Com passagens na Amazon Web Services e no Google, Guttilla trabalhou diretamente com fundadores de startups e empresas de capital de risco, compreendendo as necessidades de empresas tecnológicas em estágio inicial na interseção entre tecnologia e negócios.
Em resumo
Uma equipe de atendimento quer ativar um assistente que redige respostas a partir do histórico de cada chamado. O fornecedor pede acesso administrativo ao helpdesk e ao CRM. A cada chamada, o histórico do cliente, com nome, contrato e reclamação, vai para o serviço do fornecedor e, dali, para o modelo de um terceiro. Avaliar fornecedores de IA exige perguntas que a avaliação de um SaaS comum não faz. Parte das respostas depende da arquitetura de contexto, papel do Company Brain, a camada que conhece a empresa: quais dados existem, onde vivem, como se relacionam e quem pode ver o quê.
Um SaaS comum guarda o dado que a empresa coloca nele. Fornecedores de IA recebem dado novo a cada chamada, no contexto montado para aquela pergunta. Quatro características mudam a avaliação:
O tema pertence à gestão de risco da cadeia de fornecimento. O NIST trata dele no guia de gestão de risco cibernético da cadeia de fornecimento, atualizado em 2024, que descreve a perda de visibilidade sobre como a tecnologia adquirida é desenvolvida, integrada e operada. Com IA, essa perda alcança o dado que circula em cada pergunta.
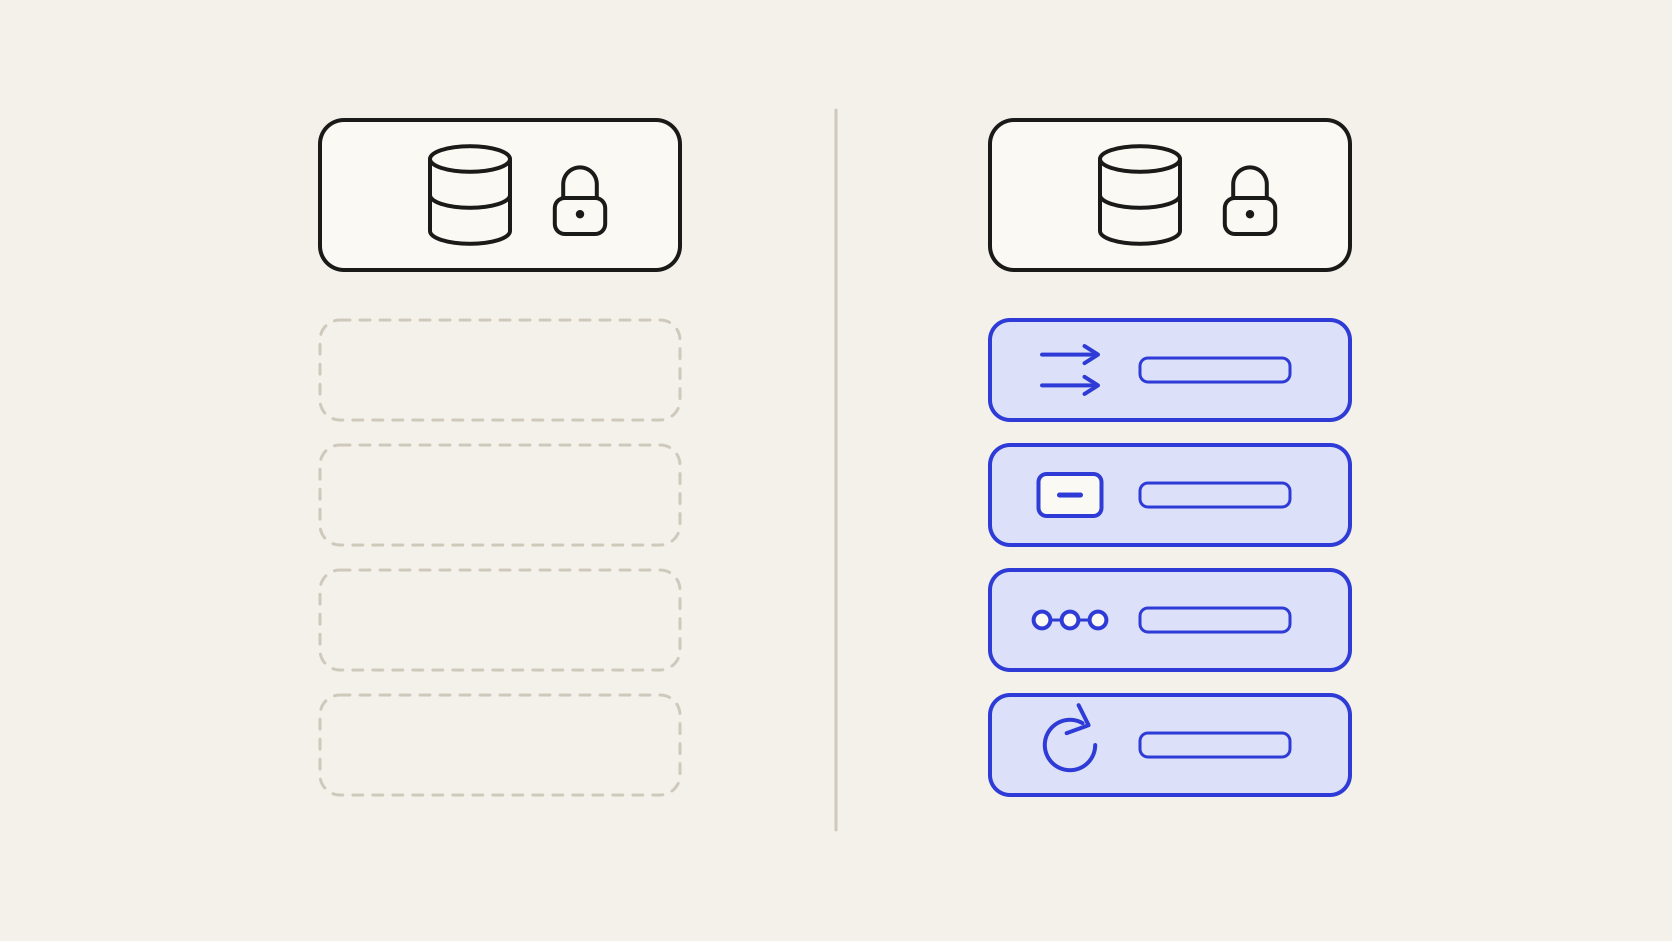
Um questionário útil organiza as perguntas por tema, e cada área sabe qual parte é sua:
O bloco de integração costuma receber menos atenção que o de dados e concentra boa parte da exposição. Um assistente conectado ao CRM com conta administrativa responde a qualquer usuário com tudo o que essa conta alcança. A permissão que a empresa configurou ao longo de anos no sistema de origem fica fora da resposta.
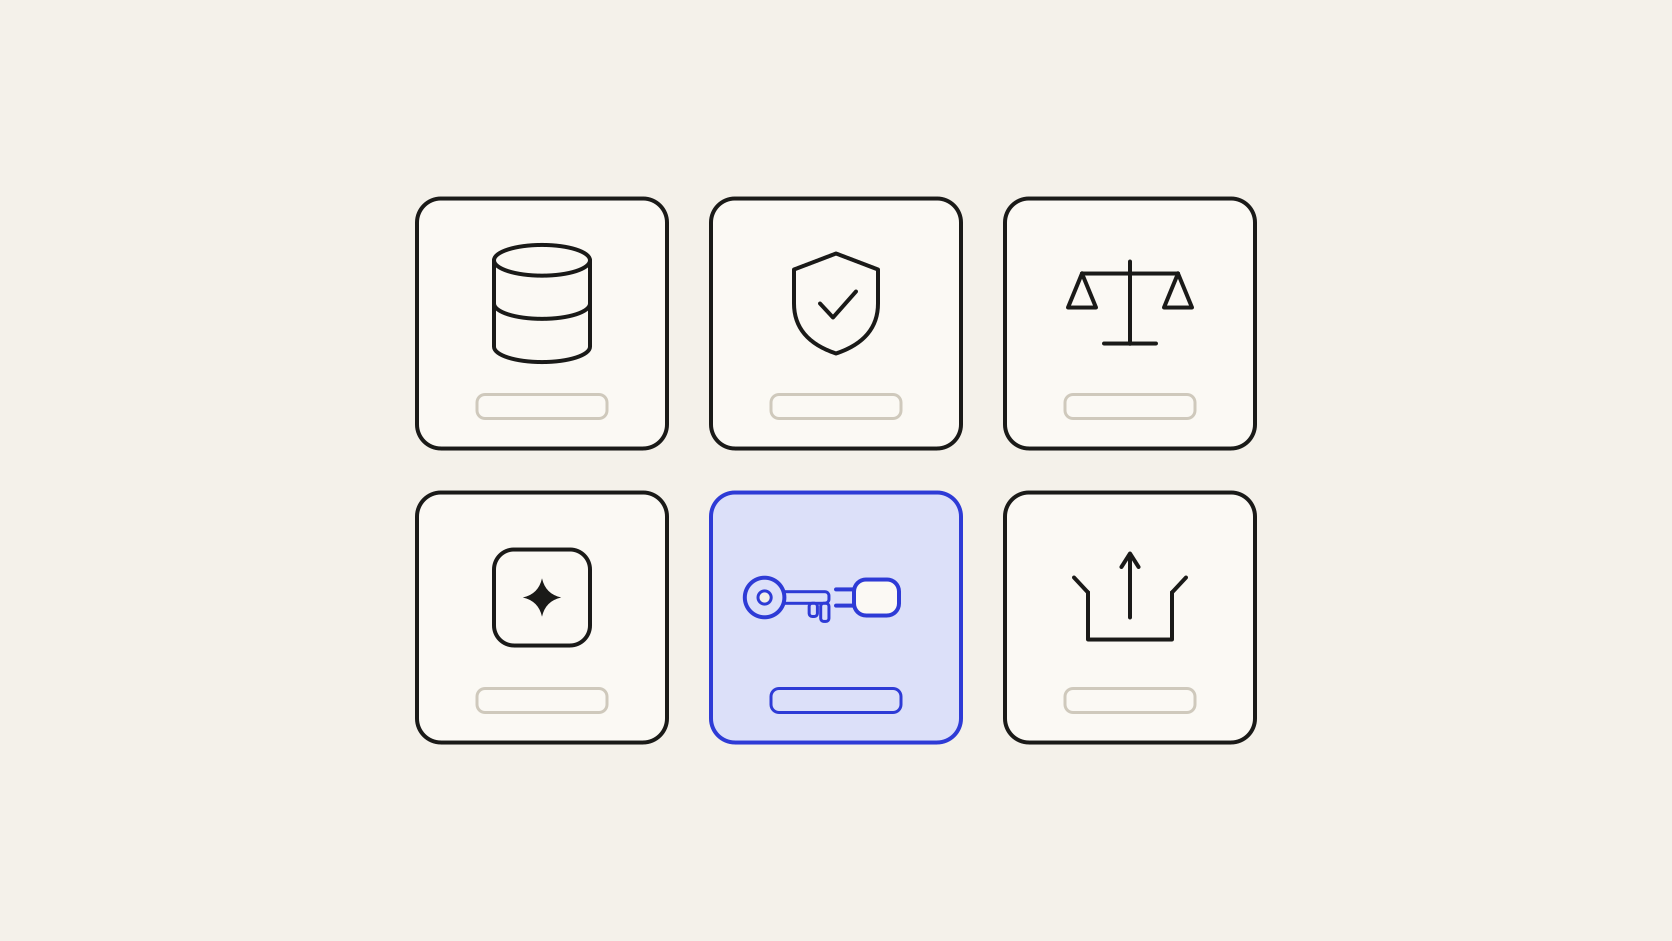
Qualquer um dos três justifica uma rodada de negociação antes da assinatura.
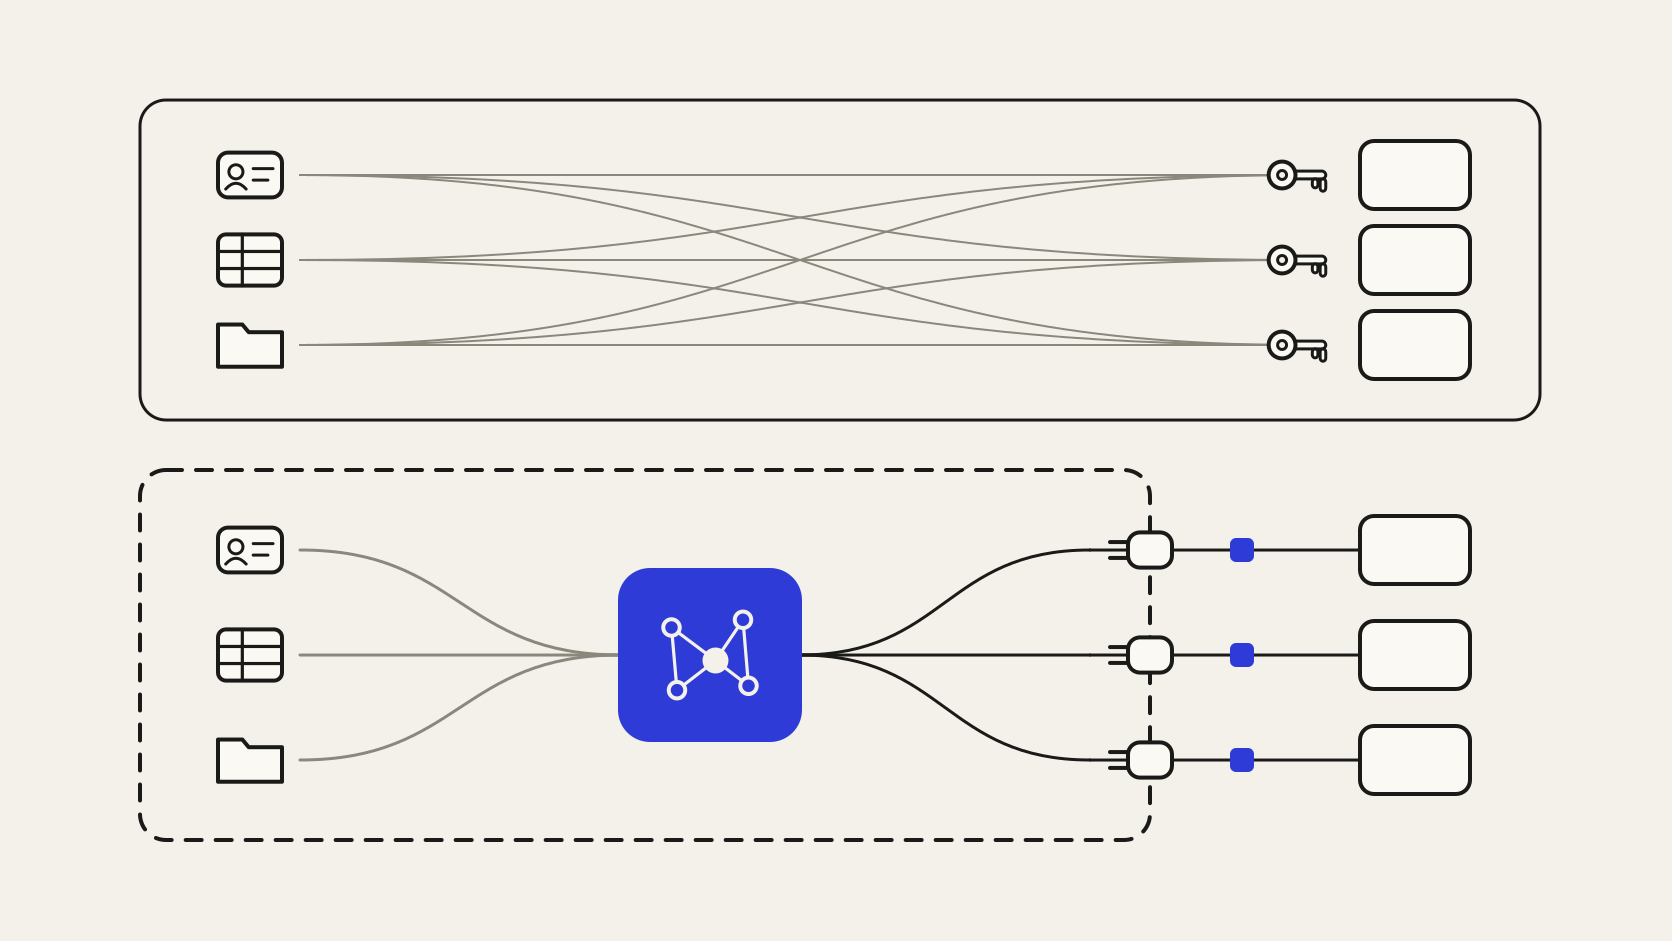
Cada serviço novo chega com a própria integração ao CRM, ao helpdesk e ao drive e com a própria credencial. Com o tempo, a empresa passa a ter várias cadeias paralelas de dado saindo dos sistemas, cada uma com termos e permissões diferentes.
A diligência feita na contratação descreve aquele momento. Trocar de fornecedor significa refazer conexões, filtros e regras de acesso, e esse custo de saída enfraquece a empresa na renegociação.
No Company Brain, a conexão com CRM, ERP, helpdesk e documentos é feita uma vez, no ambiente do cliente, e organizada em grafo de conhecimento, ontologia do negócio e camada semântica. Os modelos e ferramentas dos fornecedores de IA recebem o contexto por essa camada, sem credencial própria em cada sistema de origem.
A cada pergunta, o recorte mínimo que a resposta exige é servido via MCP, já filtrado pela permissão herdada de quem perguntou. Quando o modelo roda em serviço externo, o que sai do perímetro naquela chamada é esse recorte, sujeito aos termos negociados. Quando roda em infraestrutura da empresa, o recorte também fica dentro.
Como a integração pertence à empresa, trocar de modelo ou de fornecedor dispensa refazer conexões, definições e permissões. Cada consulta fica registrada com fonte e identidade, o que responde ao terceiro sinal de alerta sem depender do registro mantido pelo fornecedor.
O recorte enviado ao modelo ainda contém informação de cliente, e os termos de retenção, uso para treinamento e localização continuam valendo para ele. A avaliação de segurança, o contrato com cláusulas de LGPD e a revisão periódica dos fornecedores de IA seguem como trabalho de compras, jurídico e segurança, com menos dado em jogo.
O ponto de partida prático é um questionário curto, com uma ou duas perguntas por bloco, aplicado aos fornecedores de IA que a empresa já usa. A ordem segue a sensibilidade do dado: primeiro os serviços que recebem dado de cliente ou dado pessoal, depois os que leem documentos internos.
As respostas mostram onde há credencial ampla, retenção sem prazo ou termo vago sobre treinamento. Esses casos entram primeiro na renegociação ou na migração para um caminho em que o contexto sai da camada controlada pela empresa, com permissão herdada e registro de cada consulta.